A mund t’i rikthejë Kosova shërbimet online pas një incidenti serioz?
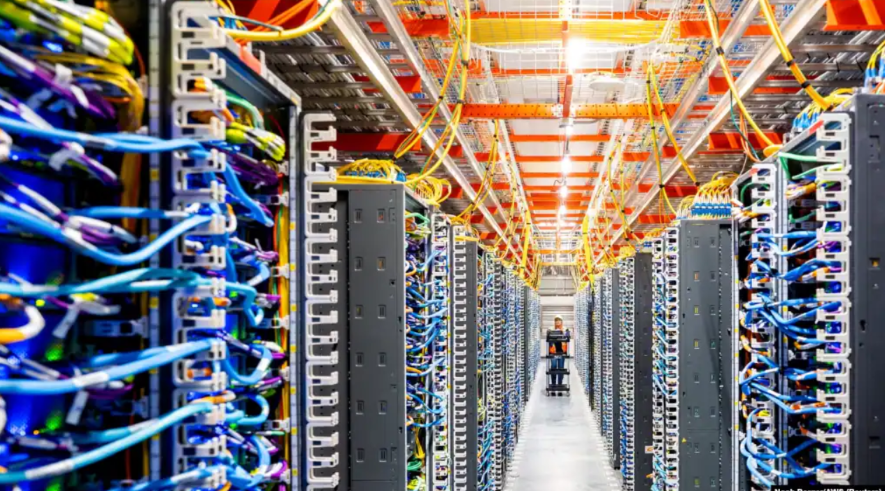
Sa e përgatitur është Kosova për një incident që prek sistemet digjitale? Auditimi për e-Kosova-n evidentoi mungesë të planeve të testuara dhe të qendrave rezervë funksionale. Ekspertët theksojnë se zgjerimi i shërbimeve duhet të ecë paralelisht me përmirësimin e sigurisë dhe rikuperimit.
Dëmtimi i një qendre të të dhënave mund të ndërpresë shërbime digjitale që përdoren nga shumë institucione dhe qytetarë. Sulmet me dronë ukrainas ndaj tri qendrave të Yandex-it, nga 8 deri më 11 tetor, e kanë rikthyer vëmendjen te rreziku i përqendrimit të sistemeve në pak lokacione dhe te gatishmëria e Kosovës për t’i rikuperuar ato pas një incidenti.
Në Kosovë, pjesa më e madhe e të dhënave institucionale ruhet në Qendrën e të Dhënave Shtetërore, ndërsa disa institucione mbajnë të dhëna edhe në serverët e tyre. Ish-drejtori i Agjencisë së Shoqërisë së Informacionit, Kujtim Gashi, thotë se rregullorja e vitit 2016 parasheh që kopjet rezervë të regjistrave elektronikë shtetërorë të ruhen në qendrën shtetërore.
Të dhënat përfshijnë informacione personale dhe mbështesin shërbime si e-Kosova, ku qytetarët aplikojnë për dokumente e përfitime. Në rast dëmtimi nga sulmi kibernetik, zjarri apo ndërprerja e energjisë, rrezikohen si vazhdimi i shërbimeve, ashtu edhe ruajtja e të dhënave nëse kopjet rezervë nuk mund të përdoren.
Mangësi në planet e rikuperimit
Zyra Kombëtare e Auditimit konstatoi në shtator 2025 se ASHI nuk ishte e përgatitur për rikthimin e shërbimeve elektronike të e-Kosova-s në raste emergjente. Sipas auditimit, mungonte një plan i dokumentuar dhe i testuar, nuk kishte qendra rezervë funksionale dhe kopjet ekzistuese nuk mjaftonin për rikuperim të sigurt e në kohë.
Auditorët evidentuan gjithashtu politika sigurie të vjetruara, mungesë procedurash për kufizimin e qasjes në sisteme dhe dobësi në kontrollin e aplikimeve e pagesave. Raporti përmbante 15 rekomandime. Megjithatë, auditimi shqyrtoi e-Kosova-n dhe sistemet e lidhura me shërbimet e saj, jo sigurinë e plotë të Qendrës së të Dhënave Shtetërore; ai nuk dëshmon se të dhënat e qytetarëve janë komprometuar.
Gashi thotë se projekti për një qendër të veçantë për rikuperim nga fatkeqësitë, përfshirë lokacionin dhe financimin, ishte përfunduar gjatë mandatit të tij më 2020, por më pas ishte pezulluar. Sipas tij, ekzistojnë kapacitete të kufizuara për kopje rezervë në lokacione të ndara, por ato janë zgjidhje të improvizuara dhe nuk i përmbushin standardet e nevojshme.
Digjitalizimi kërkon mbrojtje
Ministri i Digjitalizimit dhe Administratës Publike, Lulëzon Jagxhiu, ka paralajmëruar modernizimin e infrastrukturës qeveritare, zhvillimin e teknologjisë cloud dhe përdorimin e inteligjencës artificiale. Eksperti i sigurisë kibernetike Atdhe Lila vëren se zgjerimi i shërbimeve duhet të shoqërohet me mbrojtje më të fortë, jo vetëm me ligje e strategji në letër.
Lila paralajmëron se cloud-i mund të rrisë efikasitetin, por përqendrimi i shumë shërbimeve në të njëjtën infrastrukturë mund të bëjë që një incident të prekë disa institucione njëherësh. Gashi thotë se rasti i Yandex-it tregon se nuk mjafton të përcaktohet vendi ku ruhen të dhënat: duhet të sigurohet edhe rikthimi i tyre dhe vazhdimi i shërbimeve pas një incidenti.